Archivo de newsletter
Un fallo de PHP, millones de sistemas expuestos y una nueva amenaza
Donde el caos tecnológico encuentra su equilibrio. Número #097
📰 FLASH NEWS
🚨 Una IA de OpenAI descubre PHP2Shell, una vulnerabilidad crítica en uno de los lenguajes más utilizados de internet
Un modelo avanzado de OpenAI ha descubierto PHP2Shell, una vulnerabilidad crítica que podría permitir tomar el control de servidores afectados. El hallazgo ha llevado a la Fundación PHP a publicar una actualización de seguridad el 22 de octubre.
El caso marca un punto de inflexión en la ciberseguridad: la IA puede descubrir vulnerabilidades, pero también facilitar su explotación. Analizamos sus implicaciones en el Chip Maestro.
🚀 Nvidia presenta tres nuevos modelos de IA abiertos para impulsar los agentes autónomos
Nvidia ha ampliado su familia Nemotron 3.5 con tres modelos de pesos abiertos: Super VL, para tareas prolongadas; Bolt 74B-A9B, para navegar por internet y utilizar aplicaciones; y Bolt E4B, para agentes físicos y conversacionales.
Estos modelos permiten ejecutar IA en infraestructura propia y personalizarla con datos empresariales, reduciendo la dependencia de proveedores externos. Bolt 74B-A9B está disponible desde el 15 de octubre, mientras que los otros dos todavía no tienen fecha confirmada.
💰 El fundador de TikTok se convierte en el hombre más rico de Asia gracias al auge de la IA
Zhang Yiming, fundador de ByteDance, ha alcanzado una fortuna estimada de 105.000 millones de dólares, convirtiéndose en el hombre más rico de Asia según Bloomberg. Su patrimonio ha crecido un 61,8 % en 2026, impulsado por la revalorización de ByteDance y su apuesta por la inteligencia artificial.
La compañía prevé invertir 30.000 millones de dólares en infraestructura de IA este año, un 25 % más que en el ejercicio anterior. Sus modelos Seedance, especializado en generación de vídeo, y Doubao, uno de los chatbots más utilizados en China, están consolidando a ByteDance como un competidor tecnológico más allá de TikTok.
🔒 ChatGPT estrena chats bloqueados: protege tus conversaciones con PIN o biometría
OpenAI ha comenzado a desplegar una función que permite bloquear conversaciones individuales de ChatGPT mediante un PIN de cuatro dígitos, Face ID, Touch ID o el desbloqueo del dispositivo. Los chats protegidos desaparecen del historial y de las búsquedas habituales, y solo pueden consultarse desde una sección específica.
La función llega progresivamente a todos los planes, incluido el gratuito, tanto en web como en aplicaciones. Sin embargo, no incorpora cifrado de extremo a extremo ni modifica el uso de datos para entrenamiento. Además, olvidar el PIN y restablecerlo implica perder permanentemente todas las conversaciones bloqueadas.
🚨 OpenCode sufre un ataque masivo de destilación de IA que provoca cobros no autorizados a sus usuarios
OpenCode, el agente de programación de código abierto desarrollado por Anomaly, ha sido objetivo de un ataque de destilación a gran escala que ha provocado consumo de tokens y cargos no autorizados en cuentas de usuarios afectados.
Este tipo de ataques busca extraer capacidades de un modelo de IA mediante consultas masivas, pero en este caso también ha generado un impacto económico directo. El incidente pone de relieve los riesgos de seguridad y facturación asociados a los agentes de programación conectados a servicios de IA de pago.
🦠 Anthropic alerta de que la IA podría propagarse por electrodomésticos como un virus
Investigadores de Anthropic han demostrado que modelos de IA pueden ejecutarse de forma distribuida en dispositivos domésticos, como televisores inteligentes. En sus pruebas utilizaron 15 dispositivos Android TV para ejecutar un modelo sin depender de un servidor central.
El estudio advierte de que estas IA podrían llegar a replicarse autónomamente entre dispositivos, dando lugar a una nueva generación de malware difícil de detener, aunque todavía no se ha demostrado su propagación masiva en entornos reales.
🤖 EL CHIP MAESTRO
Tiempo de lectura: 3 minutos
🚨 PHP2Shell: la IA convierte un viejo fallo en una amenaza real
Hace unas semanas hablábamos de cómo la inteligencia artificial está empezando a cambiar las reglas de la ciberseguridad.
Agentes que encuentran caminos inesperados para superar barreras, empresas construyendo sistemas para limitar su autonomía y una preocupación creciente por lo que ocurre cuando la IA puede actuar sobre sistemas reales.
Pero hay otra cara de esta revolución que quizá sea todavía más importante.
La IA también está cambiando nuestra capacidad para encontrar vulnerabilidades en el software.
Y eso puede ser una gran noticia para quienes protegen sistemas.
O una pesadilla si los atacantes consiguen aprovecharlas primero.
Esta semana hemos visto un ejemplo especialmente serio.
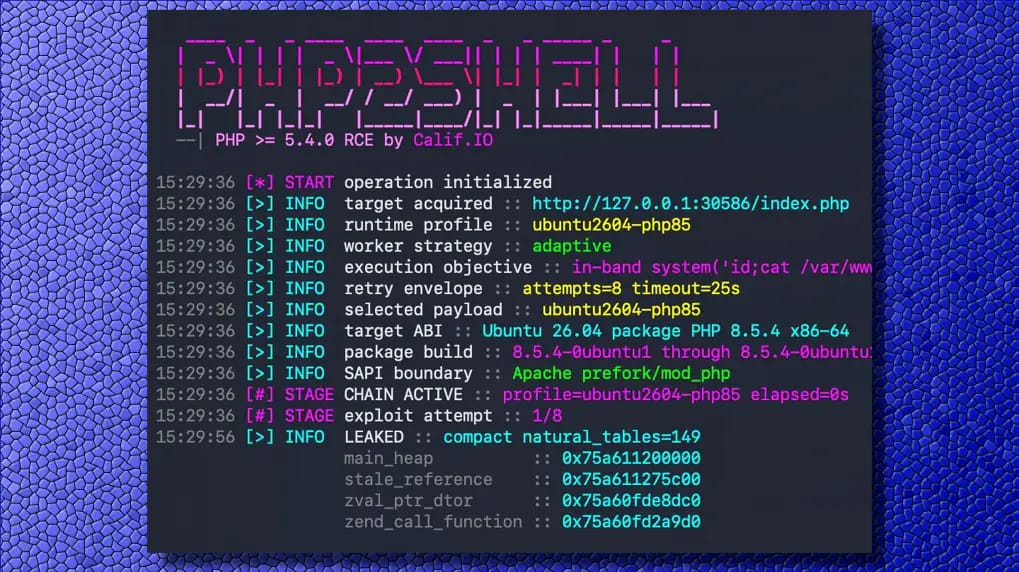
Una investigación asistida por IA ha permitido demostrar cómo explotar fallos profundos de PHP, uno de los lenguajes sobre los que funciona buena parte de internet.
El resultado se ha bautizado como PHP2Shell.
Y lo preocupante no es solo la gravedad de los fallos.
Es que los ataques comenzaron a detectarse incluso antes de que las correcciones fueran públicas.
🔎 Qué ha pasado realmente con PHP2Shell
Todo empieza bastante antes de esta semana.
En 2024, durante los trabajos relacionados con una auditoría de seguridad, un desarrollador de PHP detectó señales de un problema en la gestión de memoria del programa.
Se sospechaba que podía ser peligroso, pero nadie había demostrado una forma práctica de aprovecharlo para tomar el control de un servidor.
Eso cambió en 2026.
Investigaciones asistidas por IA de Calif, OpenAI y Wiz consiguieron descubrir y demostrar diferentes formas de explotación. Los primeros informes decisivos llegaron en agosto y la situación terminó revelando dos vulnerabilidades críticas, ambas con una gravedad de 9,2 sobre 10.
¿Dónde estaba el problema?
En el propio motor que ejecuta PHP.
Cuando ocurrían determinados errores de memoria, el programa podía conservar o interpretar incorrectamente información interna. Un atacante capaz de provocar esas condiciones podía llegar a ejecutar instrucciones en el servidor sin iniciar sesión.
Y aquí viene lo realmente grave.
En algunas configuraciones, el ataque podía producirse antes incluso de que empezase a ejecutarse el código de la página web.
Por eso no hablamos de un fallo de WordPress o de un plugin concreto.
Hablamos de una vulnerabilidad situada por debajo de todos ellos.
El 21 de octubre PHP publicó las actualizaciones de emergencia.
Pero para entonces la situación ya se había complicado.
⚠️ Qué implicaciones tiene: la nueva velocidad de los ciberataques
Lo más inquietante de PHP2Shell no es únicamente lo que permite hacer.
Es lo rápido que ha pasado de una investigación técnica a convertirse en una amenaza activa.
Amazon ha confirmado que sus sistemas detectaron un intento de explotación el 17 de octubre, cuatro días antes de la publicación oficial de los parches.
Tras la divulgación, aparecieron nuevas pruebas de ataque en cuestión de horas. Cloudflare también observó intentos y modificaciones destinadas a esquivar sus defensas.
Eso cambia mucho las reglas.
Tradicionalmente, descubrir una vulnerabilidad compleja podía requerir meses de trabajo especializado para convertirla en un ataque funcional.
La IA está reduciendo parte de ese esfuerzo.
Ayuda a analizar código, encontrar conexiones entre errores y comprobar caminos que antes resultaban demasiado costosos de investigar.
Y esa ventaja funciona en ambas direcciones.
Los investigadores pueden encontrar fallos antes de que alguien los explote.
Pero los atacantes también pueden convertir descubrimientos y parches publicados en nuevas herramientas de ataque mucho más deprisa.
La carrera ya no consiste solo en quién encuentra primero la vulnerabilidad, sino en quién consigue aprovecharla o corregirla antes.
🌐 Quiénes se han visto afectados
Aquí aparece el verdadero alcance del problema.
PHP está detrás de una enorme cantidad de sitios y aplicaciones web. WordPress, Drupal, Joomla y muchas herramientas empresariales dependen de él.
Wiz consiguió demostrar ataques en entornos que ejecutaban varios de estos gestores de contenido.
Pero eso no significa que todos sus usuarios hayan sido atacados.
La vulnerabilidad depende de la versión y configuración de PHP que utiliza cada servidor.
Palo Alto Networks ha identificado más de 22,6 millones de instancias expuestas potencialmente vulnerables, aunque esa cifra no demuestra que todas puedan explotarse ni que hayan sufrido intrusiones.
También conviene aclarar algo: los titulares que hablan de un 70 % de internet vulnerable confunden la popularidad de PHP con la cantidad real de sistemas afectados.
A 22 de octubre todavía no existe un recuento público fiable de organizaciones comprometidas.
Lo que sí está confirmado es la actividad de ataque.
Y hay una consecuencia práctica importante.
Actualizar WordPress o sus plugins no soluciona PHP2Shell. Hay que corregir PHP.
Las versiones publicadas el 21 de octubre son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Para instalaciones antiguas, es necesario comprobar las correcciones del proveedor o migrar a una versión mantenida.
Los sistemas expuestos deben actualizarse con urgencia. Un cortafuegos puede reducir el riesgo, pero no sustituye al parche.
🧭 La IA está cambiando las reglas de la seguridad
PHP2Shell deja una lectura bastante más importante que la aparición de dos nuevas vulnerabilidades.
Durante años, muchos fallos permanecían ocultos porque encontrar una forma práctica de explotarlos exigía demasiado tiempo y conocimiento especializado.
La IA empieza a reducir esa barrera.
Y lo que antes podía permanecer durante años como una sospecha técnica ahora puede convertirse en una demostración funcional mucho más rápidamente.
Eso es extraordinariamente útil para mejorar la seguridad.
Pero también significa que el tiempo disponible para reaccionar se está reduciendo.
La propia PHP Foundation ha reconocido que está recibiendo muchos más informes asistidos por IA y que el desafío ya no consiste únicamente en encontrar problemas, sino en disponer de suficientes especialistas para verificarlos y corregirlos.
Y aquí está la paradoja.
Cuanto mejor sea la IA encontrando vulnerabilidades, más seguro podría volverse el software.
Pero también más peligroso será mantener sistemas desactualizados.
Por eso PHP2Shell puede acabar siendo algo más que otro incidente de ciberseguridad.
Puede ser una señal de cómo va a cambiar toda la industria.
📢 Si la IA permite encontrar y explotar fallos cada vez más rápido, ¿conseguiremos utilizarla para proteger los sistemas antes de que otros la utilicen para atacarlos?
Porque la IA no está cambiando únicamente lo que podemos construir.
También está cambiando la velocidad a la que podemos romperlo.
Si esta newsletter te ayuda, en la comunidad de Código YI vamos un paso más allá: guías, prompts, recursos, herramientas y un grupo privado donde puedes preguntar dudas, compartir lo que estás construyendo y aprender a aplicar la IA a tu trabajo, contenido o negocio sin perderte entre tanto ruido.
Estamos reuniendo todo lo que usamos y aprendemos en un solo sitio, así que si quieres avanzar más rápido y acompañado, puedes entrar aquí:
👉 https://codigoyi.com/es/community
🍿 LA BUTACA DEL CAOS
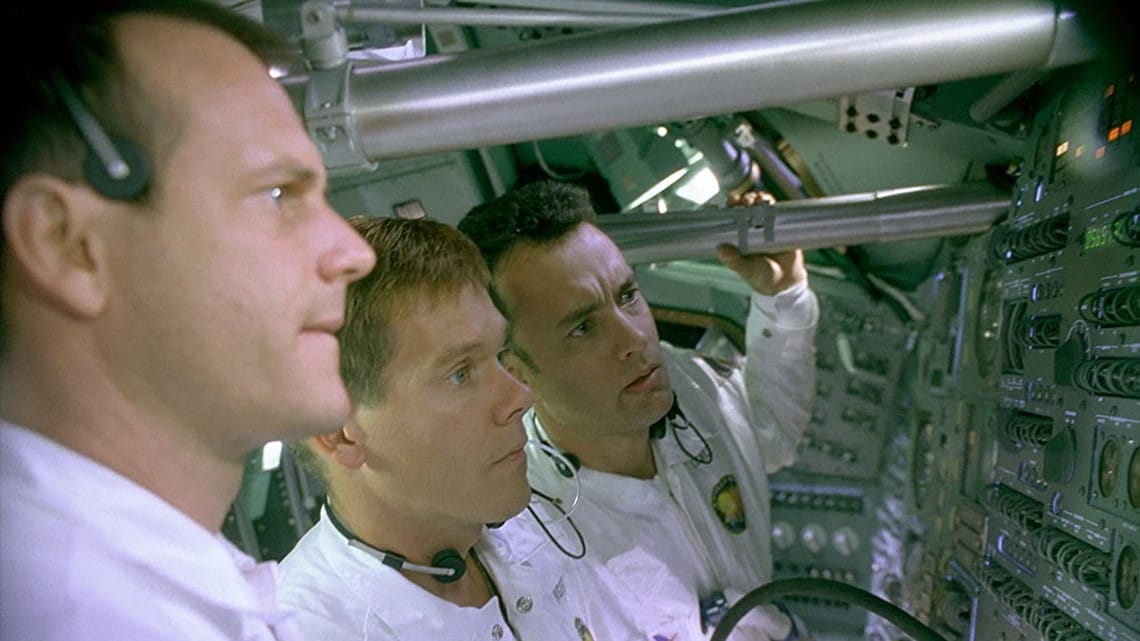
Apolo 13 (1995)
Dirección: Ron Howard
Tres hombres, una lata de aluminio a 320.000 kilómetros de casa y un termostato que nadie se molestó en revisar. ¿Qué podría salir mal?
🎯 Trama
Abril de 1970. Estados Unidos ya ha pisado la Luna dos veces y el país bosteza: las cadenas ni siquiera emiten la retransmisión de la tripulación. Jim Lovell y los suyos van a por el tercer alunizaje cuando un tanque de oxígeno revienta y la misión pasa a tener un único objetivo, volver vivos.
Y aquí está la gracia macabra. La bomba no apareció en el espacio, llevaba años a bordo. En 1965 se subió el voltaje de los tanques de 28 a 65 voltios y se actualizó todo menos los termostatos. Nadie lo vio. Las pruebas dieron avisos y nadie quiso escucharlos. Era un fallo dormido, de esos que esta semana conocemos bien. Bastó con remover el oxígeno.
👥 Personajes
Tom Hanks es Lovell, el capitán que soñaba con pisar la Luna y acaba mirándola por la ventanilla, como quien pega la nariz a un escaparate. Hanks no interpreta a un héroe. Interpreta a un señor muy tranquilo en la peor tarde de su vida.
Kevin Bacon, el sustituto de última hora, carga con la sospecha perfecta: si algo falla, será culpa del nuevo. Bill Paxton pone la fiebre, literal, y el pánico contenido.
Pero el alma está en tierra. Gary Sinise, apartado por una rubéola que nunca llegó a coger, salva desde un simulador a quien le quitó el asiento. Y Ed Harris, con chaleco y mandíbula de acero, convierte "el fracaso no es una opción" en una frase de taza que en su boca suena a amenaza.
🎬 Estilo y narrativa
Ron Howard tenía un problema: todo el mundo sabe cómo termina. Y aun así consigue que te muerdas las uñas. La ingravidez se rodó de verdad, a bordo del avión de entrenamiento de la NASA, en caídas de poco más de veinte segundos. Nada flota como flota la verdad.
La mejor escena no tiene astronautas. Un grupo de ingenieros vacía una caja sobre la mesa y tiene que encajar un filtro cuadrado en un agujero redondo con lo que haya. Cinta americana y genio. Montaje y sonido se llevaron el Oscar, con justicia.
🧨 Conclusión
Apolo 13 se vende como una película de astronautas, pero es una película de especialistas. No los salvó la tecnología, que fue precisamente lo que falló. Los salvó una sala llena de gente que sabía exactamente qué hacer.
Ahí está la trampa. Encontrar el fallo es solo la mitad del juego. La otra mitad es tener suficientes cabezas para arreglarlo antes de que explote. ¿Y qué ocurre cuando los fallos empiezan a aparecer más rápido que las personas capaces de taparlos?
Houston, tenemos un problema. Lo inquietante es que quizá no quede nadie en Houston para contestar.
RECIBE EL PRÓXIMO NÚMERO
¿Quieres recibir el próximo número?
Suscríbete a Código YI y recibe cada semana lo más importante de IA y tecnología.